काठमाडौं, कात्तिक ६।
विश्वभर प्रयोगमा रहेको पीएचपी (PHP) प्रविधिमा देखिएको गम्भीर सुरक्षा जोखिम (PHP 2Shell) का कारण नेपालका केही सरकारी वेबसाइट तथा डिजिटल प्रणालीहरु अस्थायी रुपमा बन्द गरिएको छ ।
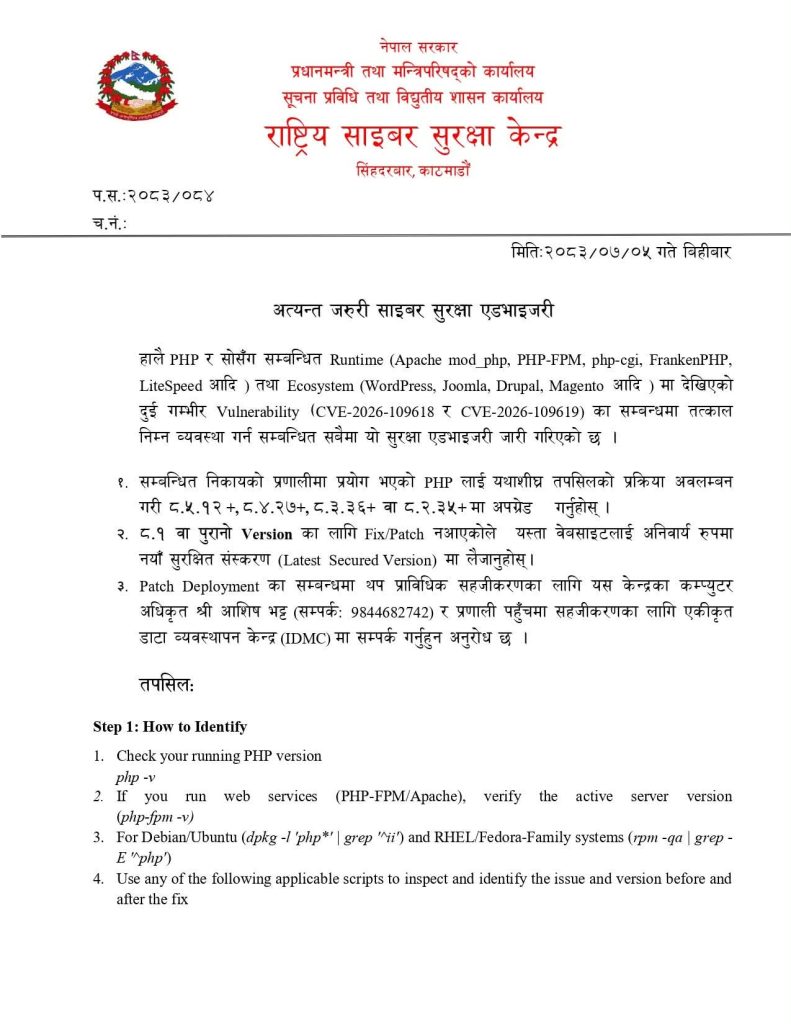
हालै पहिचान गरिएका दुईवटा ठूला सुरक्षा छिद्रहरु CVE-2026-109618 र CVE-2026-109619 का कारण सम्भावित साइबर आक्रमण र क्षतिबाट बच्नका लागि सरकारले यो कदम चालेको हो ।
यी सुरक्षा जोखिमहरुलाई साइबर सुरक्षाको विश्वव्यापी मापदण्ड अनुसार CVSS 9.2 क्रिटिकल वा अति संवेदनशील श्रेणीमा राखिएको छ ।
यसको सिधा अर्थ यो हो कि यी प्राविधिक कमजोरीहरुको फाइदा उठाएर कुनै पनि अनधिकृत ह्याकरले प्रणालीमा लगइन नगरीकन नै सर्भरमा सिधै आफ्ना कोडहरु चलाउन सक्छन् । यस्तो अवस्थामा सरकारी डाटा चोरी हुने, प्रणाली डिफेस हुने वा सर्भर नै नियन्त्रणमा लिइने उच्च जोखिम रहन्छ ।
नेपाल सरकारका डिजिटल प्रणालीहरुको रेखदेख र विकास गर्ने मुख्य निकाय सफ्टवेयर विकास तथा सञ्चालन केन्द्र तथा यससँग आबद्ध प्राविधिक टोलीहरु अहिले यो गम्भीर समस्याको समाधानका लागि चौबीसै घण्टा घटिएका छन् । नेपालीहरुको महान चाड बडादसैँको बिदामा पनि प्राविधिक टोलीहरुले आफ्नो कामलाई निरन्तर दिँदै जोखिम नियन्त्रणका लागि एकजुट भएर काम गरिरहेका छन् ।
प्राविधिक टोलीले हाल प्रणालीमा देखिएका यी सुरक्षा कमजोरीहरुलाई हटाउनका लागि सुरक्षा प्याचहरु राख्ने तथा प्रणालीहरुको कडा सुरक्षा परीक्षण सम्पन्न भए लगत्तै बन्द गरिएको सम्पूर्ण सरकारी वेबसाइट तथा प्रणालीहरु क्रमशः पुनः सञ्चालनमा आउने जानकारी दिइएको छ ।
सरकारी वेभसाइट सँगै कतिपय वाणिज्य बैंकहरुले पनि यतिबेला बैंकिङ सफ्टवेयरहरु सञ्चालनमा अस्थायी रोक लगाइसकेका छन् । एनआइसी एसिया लगायतका विभिन्न बैंकहरुले सूचना नै प्रकाशन गरी मोबाइल बैंकिङ सफ्टवेयरको सञ्चालनमा समेत रोक लगाएका छन् ।
सरकारी बेभसाइट बन्द
नेपालका सरकारी वेबसाइट अहिले बन्द छन्, PHP मा गम्भीर सुरक्षा कमजोरीका कारण।
समस्या के हो?
PHP एउटा प्रोग्रामिङ ल्याङ्ग्वेज हो, जसको प्रयोगबाट वेबसाइट बनाइन्छ र चलाइन्छ। एक अनुमानअनुसार विश्वका ७० प्रतिशतभन्दा बढी वेबसाइट यसैमा चल्छन्, जसमा WordPress का अधिकांश साइट पनि पर्छन्। अस्ति कात्तिक ३ (अक्टोबर २०) मा PHP का विकासकर्ताहरूले यसमा दुईवटा अत्यन्त गम्भीर कमजोरी भेटिएको जानकारी गराएका थिए। यी कमजोरीलाई “PHP2Shell” भनिएको छ। साइबर सुरक्षा कम्पनी Wiz ले AI को सहयोगमा यी कमजोरी पत्ता लगाएको थियो। PHP का ५.४ देखि ८.५.११ सम्मका भर्सन जोखिममा छन्। हिजो यसलाई सच्याउने अपडेट प्रोग्राम सार्वजनिक भयो।
यो कमजोरीको फाइदा उठाएर ह्याकरले पासवर्डबिना, इन्टरनेटबाट एउटा विशेष अनुरोध पठाएर वेबसाइट चल्ने सर्भरको सबै डाटामा नियन्त्रण कायम गर्न सक्छ। सर्भरमा राखिएका पासवर्ड, लगइन टोकन र गोप्य की (API key) पनि चोरी हुन सक्छन्। विश्वमा यसबाट आक्रमण गर्ने प्रयास सुरु भइसकेको जानइएको छ।
जर्मनी, फ्रान्स, नेदरल्यान्ड्स, फिनल्यान्ड, बेल्जियम, बेलायतलगायत देशका सरकारी वेबसाइट, अस्पताल, Nintendo, Wikimedia र जापानका केही अनलाइन सेवासहित सयौँ वेबसाइट अस्थायी रूपमा बन्द गरिएका छन्। अधिकांश वेबसाइट ह्याक भएर होइन, जोखिमबाट जोगिन सावधानीका लागि बन्द गरिएका हुन्।
नेपालको अवस्था
आज बिहीबार, कात्तिक ५ (अक्टोबर २२) राष्ट्रपति कार्यालय, प्रधानमन्त्री कार्यालय, विभिन्न मन्त्रालय र नगरपालिकालगायतका धेरै .gov.np वेबसाइट खुलेका छैनन्। कति वेबसाइट बन्द छन् भन्ने आधिकारिक सङ्ख्या भने सार्वजनिक भएको छैन।
सरकारको सफ्टवेयर विकास तथा सञ्चालन केन्द्र (SDOC) ले सम्भावित साइबर आक्रमण रोक्न सावधानीस्वरूप केही सरकारी वेबसाइट र अनलाइन प्रणाली बन्द गरेको जनाएको छ। प्रभावित प्रणालीमा सुरक्षा प्याच राख्ने र परीक्षण गर्ने काम भइरहेको र पूर्ण सुरक्षित भएको पुष्टि भएपछि सेवा क्रमशः पुनः सञ्चालनमा आउनेछन्। निश्चित मिति भने तोकिएको छैन।
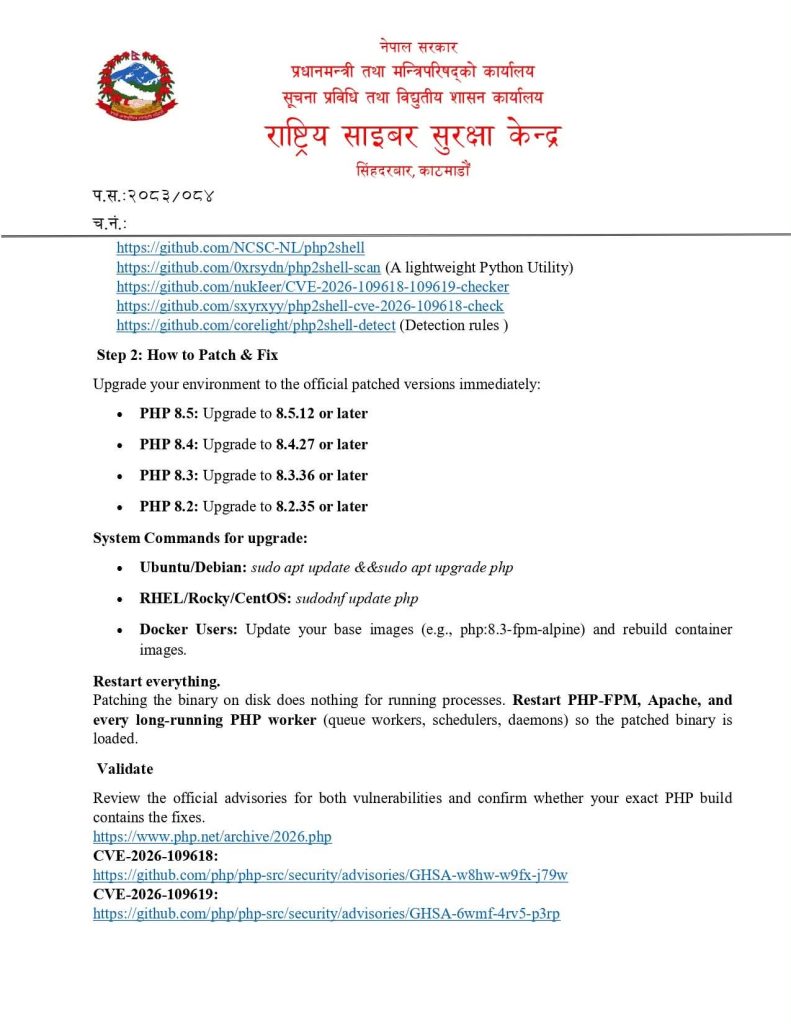
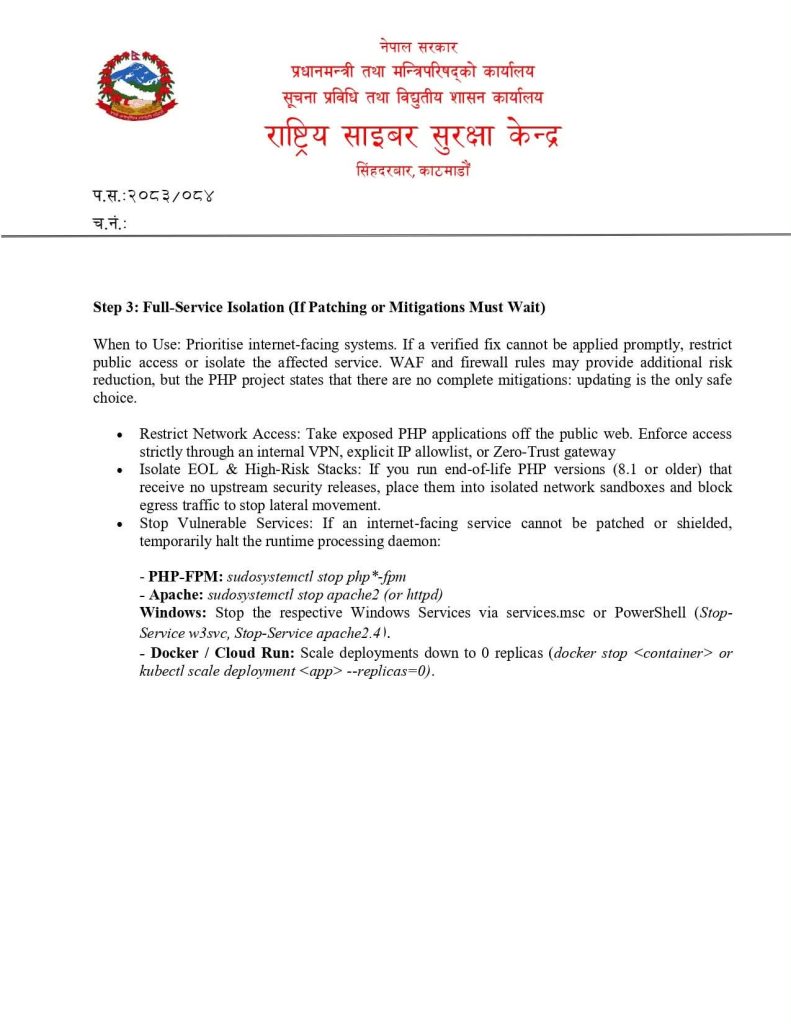
समाधानका लागि PHP लाई सुरक्षित भर्सनमा अपडेट गर्नुपर्ने हुन्छ । तुरुन्त अपडेट गर्न नसके केही सेटिङ परिवर्तन गर्ने, फायरवाल प्रयोग गर्ने वा वेबसाइट अस्थायी रूपमा बन्द राख्ने उपायले जोखिम घटाउँछन्, तर पूर्ण समाधान गर्दैनन्।
PHP अपडेट मात्र गरेर पनि नपुग्ने र अपडेटले कमजोरी त बन्द गर्छ, तर अपडेटअघि नै कसैले सर्भरमा पसेर पासवर्ड चोरिसकेको रहेछ भने त्यो खतरा बाँकी नै रहन्छ भनिएको छ। अर्को कुरा, PHP 8.1 र त्यसभन्दा पुराना भर्सनको नियमित सपोर्ट सकिएको छ। यसपटक तिनका लागि पनि सीमित फिक्स आएको छ, तर दीर्घकालीन रूपमा 8.2 वा नयाँ भर्सनमा अपडेट गर्नुपर्छ। एक सुरक्षा कम्पनीको अनुमानअनुसार विश्वका करिब आधा PHP वेबसाइट यस्तै पुराना भर्सनमा चल्दै आएका छन्।
७. Apache वा अन्य वेब सर्भरमा PHP अपडेट गर्न सकिन्छ?
प्रायः सकिन्छ। PHP वेब सर्भरभन्दा छुट्टै सफ्टवेयर हो, त्यसैले Apache, Nginx, LiteSpeed जुनमा भए पनि PHP लाई नै अपडेट गर्ने हो। Apache मा mod_php प्रयोग भएको छ भने अपडेटपछि Apache रिस्टार्ट गर्नुपर्छ, र यस्तो सेटअपमा जोखिम सबैभन्दा बढी छ। धेरै पुरानो सर्भर वा पुरानो कोडमा बनेका वेबसाइटमा नयाँ PHP नचल्न सक्छ। त्यस्तो अवस्थामा ठूलो अपग्रेड चाहिन्छ, नभए सुरक्षित नभएसम्म वेबसाइट बन्द राख्नु उचित हुन्छ।
एकीकृत नेपाल